PSPK – 10 April 2026 | Keamanan siber global memasuki fase baru pada 2026. Ancaman utama kini bukan lagi teknik peretasan yang rumit, melainkan proses industri yang dipacu oleh kecerdasan buatan dan otomatisasi.
Laporan Apps, APIs, and DDoS 2026 dari Akamai mengungkap bahwa kejahatan digital telah bertransformasi menjadi operasi berskala pabrik. Model operasional yang terstruktur memungkinkan pelaku meluncurkan serangan massal dengan biaya minimal dan waktu persiapan yang dipangkas dari hari menjadi hitungan jam.

Penggunaan Agentic AI, yaitu AI yang dapat mengambil keputusan secara otonom, mempercepat identifikasi kerentanan pada ribuan perusahaan secara simultan tanpa intervensi manusia yang konstan.
Akibatnya, siklus serangan—dari penemuan celah hingga eksekusi—menjadi hampir seketika. Fenomena ini disebut Konvergensi Krisis, di mana serangan pada aplikasi web, API, dan DDoS digabung menjadi satu paket operasi mematikan.
Target utama: API
Data Akamai menunjukkan rata-rata serangan harian pada API per perusahaan melonjak hingga 113 %. API menjadi pintu masuk utama bagi data sensitif, namun sering kurang dipantau oleh tim keamanan.
Botnet generasi baru dan DDoS-as-a-Service
Botnet seperti Aisuru dan Kimwolf memperkenalkan layanan DDoS-as-a-Service (DDoSaaS) yang dapat disewa dengan mata uang kripto. Siapapun, bahkan tanpa keahlian teknis, dapat meluncurkan serangan besar untuk melumpuhkan situs atau layanan cloud.
Dampak pada sektor SaaS
Perangkat lunak berbasis layanan (SaaS) kini masuk dalam lima industri paling sering disasar. Menyerang satu penyedia SaaS dapat menimbulkan efek domino yang merugikan ratusan perusahaan pelanggan.
Situasi di Asia‑Pasifik dan Indonesia
Wilayah APAC, termasuk Indonesia, mencatat pertumbuhan API tercepat di dunia. Kecepatan inovasi ini sering mengorbankan keamanan, menghasilkan ribuan “Shadow API” atau API tak terdokumentasi yang menjadi celah empuk bagi mesin otomatis peretas.
Strategi pertahanan baru
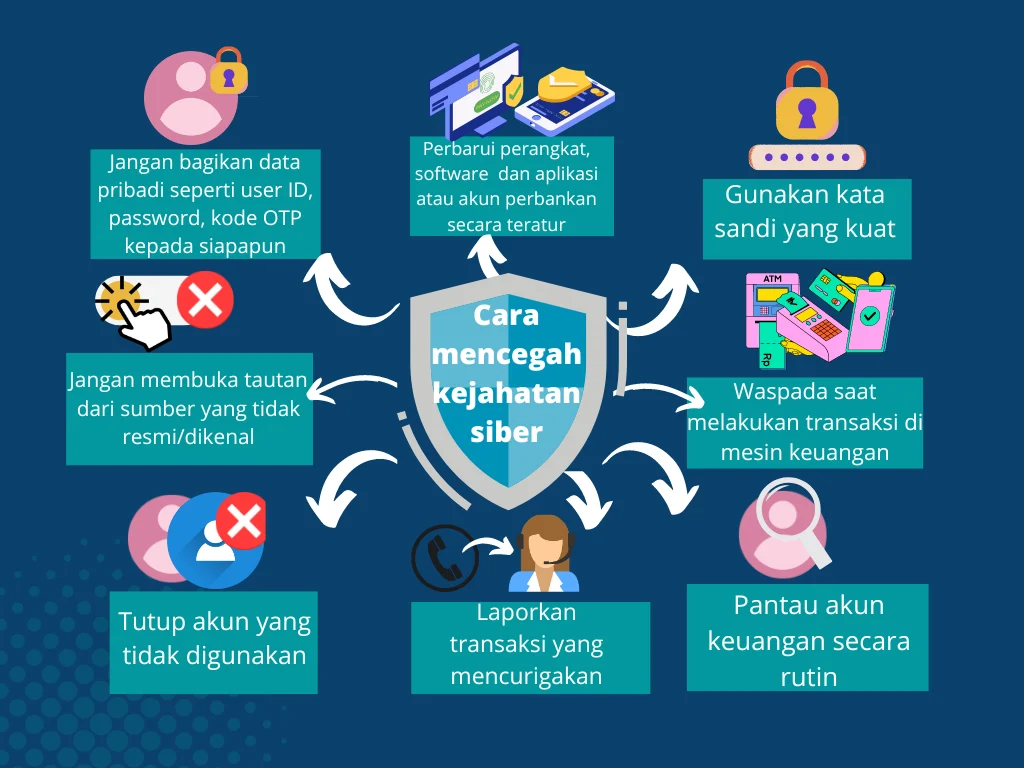
Model keamanan tradisional tidak lagi cukup. Organisasi perlu memperoleh visibilitas penuh atas infrastruktur digital, mengelola postur DNS, dan mengamankan akses API. Kolaborasi antara tim manusia dan solusi pertahanan berbasis AI menjadi satu‑satunya cara untuk melawan ancaman yang sudah terindustrialisasi.
Dengan mengadopsi pendekatan berbasis intelijen dan otomatisasi, perusahaan dapat mengurangi waktu respons dan memutus rantai serangan yang kini beroperasi 24 jam tanpa henti.