PSPK – 07 Mei 2026 | Di era Society 5.0, ancaman siber terus berevolusi dan semakin canggih. Oleh karena itu, pertahanan siber yang kuat saja tidak lagi cukup. Seorang calon Cyber Security Analyst yang handal di industri tidak boleh hanya menunggu serangan terjadi lalu meresponsnya. Mereka harus mampu memprediksi, mengantisipasi, dan menangkal serangan sebelum dampak destruktifnya terjadi.
Inilah peran krusial dari Cyber Threat Intelligence (CTI) yang beroperasi di jantung Security Operations Center (SOC). CTI adalah pengetahuan berbasis data mengenai ancaman siber yang telah dikumpulkan, diproses, dan dianalisis untuk memahami motif, target, dan metode serangan peretas.
Tanpa CTI, tim SOC ibarat bertarung dalam kegelapan; mereka mempertahankan setiap sudut tanpa tahu dari mana musuh akan menyerang. Dengan CTI, SOC memiliki "peta" dan "radar" yang memperlihatkan siapa penyerangnya, apa tujuannya, dan taktik serta teknik apa yang kemungkinan besar akan mereka gunakan.
CTI terbagi menjadi empat kategori utama, yaitu Strategic Intelligence, Operational Intelligence, Tactical Intelligence, dan Technical Intelligence. Setiap kategori memiliki audiens dan fokus yang berbeda, mulai dari eksekutif C-Level hingga analis SOC dan tim respons insiden.
SOC adalah pusat komando terpusat di mana tim analis keamanan, proses, dan teknologi bekerja 24/7 untuk memantau, mendeteksi, menganalisis, dan merespons insiden keamanan siber. CTI adalah bahan bakar yang membuat SOC dapat beroperasi secara efektif.
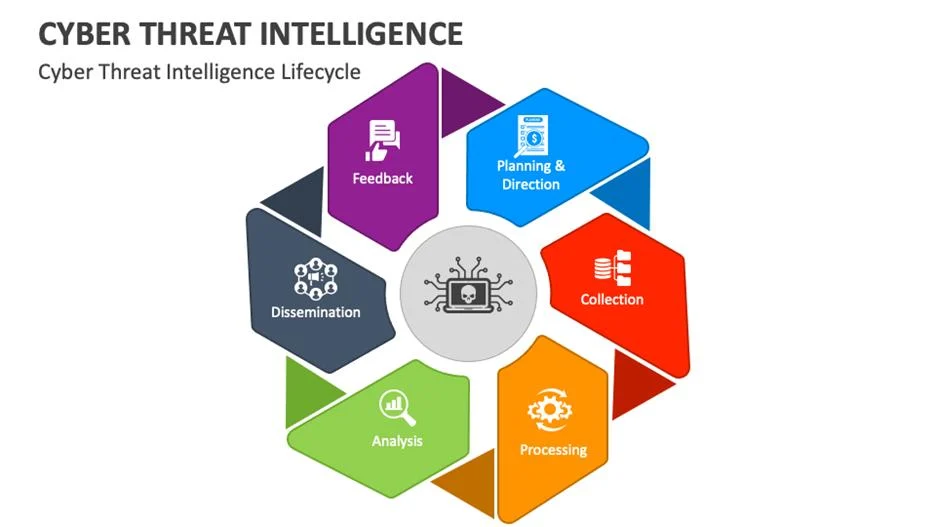
Siklus Threat Intelligence dalam SOC meliputi beberapa tahap, yaitu Direction, Collection, Processing, Analysis, dan Dissemination. Setiap tahap memiliki peran penting dalam mengubah data menjadi intelijen yang dapat ditindaklanjuti.
Sebagai contoh, evaluasi pasca-insiden Ransomware PDN di Indonesia menekankan bahwa keberadaan SOC yang didukung oleh CTI teknis yang mumpuni sangat krusial. Kegagalan deteksi dini terjadi sebagian besar karena IoCs dari varian ransomware tersebut belum didiseminasikan dan diintegrasikan ke dalam alat pemantauan SOC secara real-time.
Dalam kesimpulan, Cyber Threat Intelligence adalah komponen vital yang membedakan antara SOC tradisional yang hanya bereaksi terhadap alarm, dengan SOC modern yang mampu mengantisipasi dan menangkal serangan sebelum terjadi kerusakan. Sebagai calon Cyber Security Analyst, mahasiswa informatika harus menguasai tidak hanya taktik pertahanan teknis, tetapi juga seni menganalisis dan mendayagunakan intelijen ancaman.