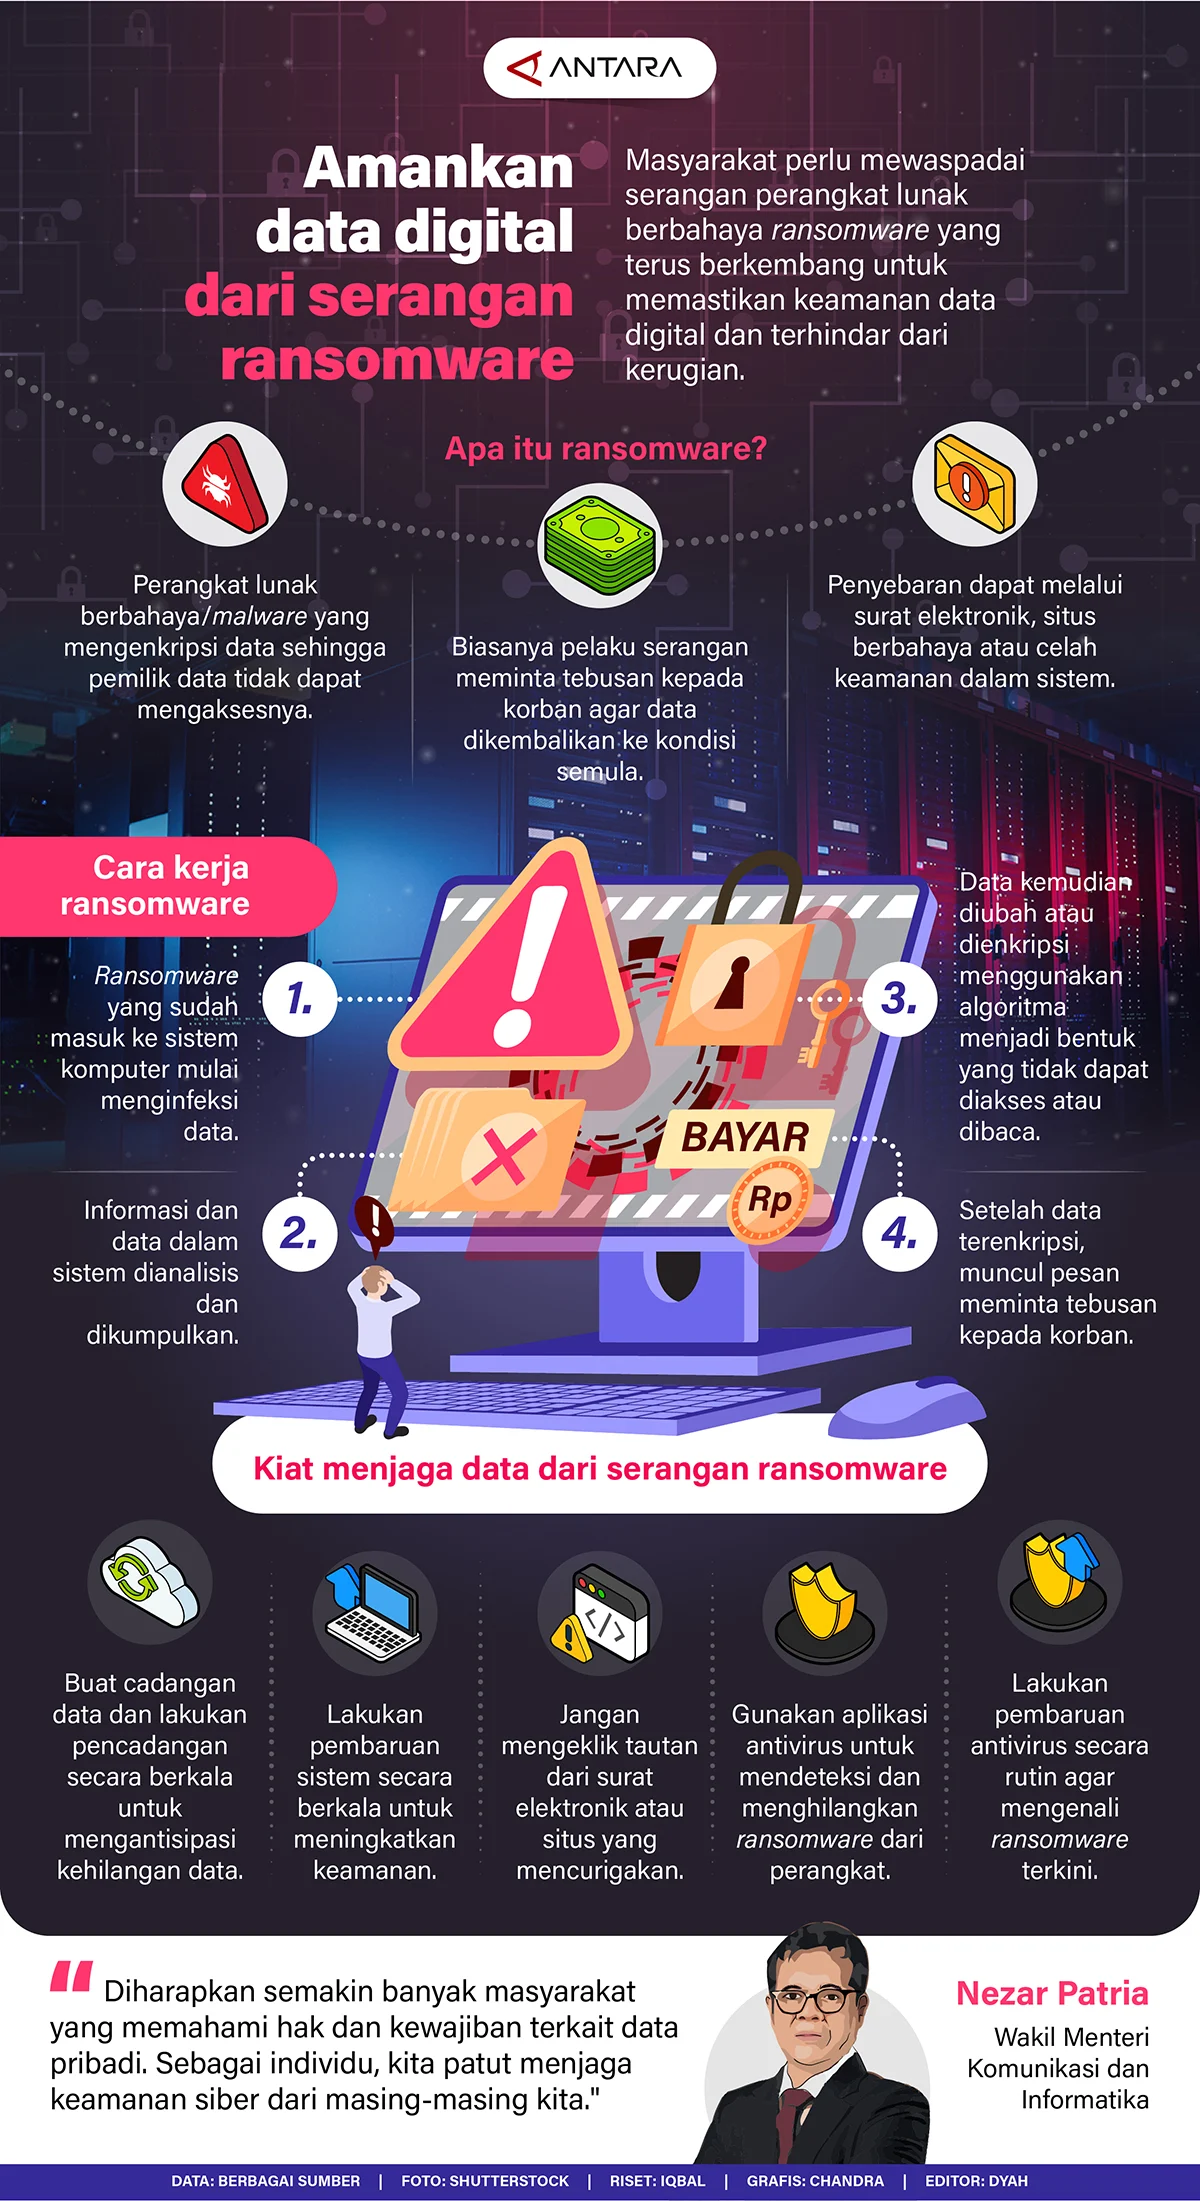
PSPK – 04 April 2026 | Di tahun 2026, ransomware telah bertransformasi menjadi ancaman eksistensial yang tidak hanya mengenkripsi data, tetapi juga menuntut pembayaran dengan mengancam publikasi data sensitif (double extortion). Memahami cara kerja serangan ini menjadi fondasi utama bagi organisasi yang ingin menjaga kelangsungan operasionalnya.
Anatomi Serangan Ransomware
Serangan modern biasanya mengikuti pola yang dikenal sebagai Cyber Kill Chain. Prosesnya dapat diringkas dalam beberapa tahap utama:
- Reconnaissance (Pengintaian): Penyerang mencari celah pada layanan Remote Desktop Protocol (RDP) yang tidak aman atau menyebarkan email spear‑phishing yang sangat terarah.
- Initial Access (Akses Awal): Setelah menemukan titik masuk, penyerang memperoleh kredensial atau mengeksekusi payload awal.
- Lateral Movement (Pergerakan Lateral): Dengan hak akses terbatas, penyerang berpindah di dalam jaringan, melakukan privilege escalation untuk mendapatkan kontrol administratif.
- Impact Preparation: Sebelum enkripsi utama, penyerang menonaktifkan atau menghapus sistem backup agar korban tidak dapat pulih tanpa membayar.
- Encryption & Extortion: Payload enkripsi dijalankan, dan ancaman publikasi data ditambahkan sebagai tekanan tambahan.
Strategi Mitigasi: Membangun Benteng Pertahanan
Penggunaan antivirus tradisional saja tidak lagi memadai. Organisasi perlu mengadopsi pendekatan Defense‑in‑Depth yang meliputi beberapa lapisan kontrol:

- Implementasi Multi‑Factor Authentication (MFA) pada semua titik masuk.
- Segmentasi jaringan untuk membatasi pergerakan lateral penyerang.
- Pembaruan perangkat lunak secara rutin (patch management) guna menutup kerentanan yang diketahui.
- Pendidikan dan simulasi phishing berkala bagi karyawan.
- Penggunaan kebijakan kontrol akses yang ketat serta pemetaan aset digital secara proaktif, sebagaimana direkomendasikan oleh CISA.
- Uji coba rencana respon insiden secara periodik untuk memastikan kesiapan operasional.
Pemulihan Data: Resiliensi Pasca‑Serangan
Jika semua lapisan pertahanan gagal, strategi pemulihan data menjadi garis pertahanan terakhir. Prinsip 3‑2‑1 Backup tetap menjadi standar industri:
| Elemen | Deskripsi |
|---|---|
| 3 Salinan | Penyimpanan tiga set data yang identik. |
| 2 Media | Data disimpan pada dua jenis media yang berbeda (misalnya hard drive dan tape). |
| 1 Offline | Satu salinan disimpan di lingkungan yang terisolasi dari jaringan (offline atau immutable storage). |
Backup yang terisolasi mencegah penyerang menghapus atau mengenkripsi salinan cadangan yang berada secara online. Selain itu, organisasi harus melakukan pengujian pemulihan secara berkala untuk memastikan bahwa Recovery Time Objective (RTO) dapat tercapai dalam jangka waktu yang ditetapkan.
Kesimpulannya, ancaman ransomware tidak lagi soal “jika” melainkan “kapan”. Organisasi yang berhasil bertahan adalah mereka yang mengintegrasikan keamanan ke dalam budaya kerja, mematuhi kerangka kerja global seperti NIST, serta memiliki strategi pemulihan yang teruji dan dapat diandalkan.